코드 검토, 보안 및 디버깅을 위한 터미널 네이티브 AI 에이전트
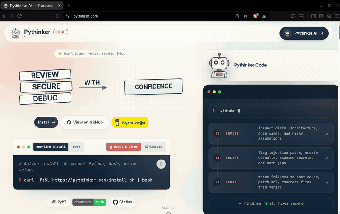
PyModel의 pythinker-cli는 셸 워크플로를 선호하는 개발자를 위한 터미널 네이티브 AI 엔지니어링 에이전트입니다. 이 에이전트는 리포지토리를 검사하여 버그를 진단하고, 보안 문제를 플래그하고, 수정 패치를 제안하며 터미널 내에서 작업을 수행합니다. 이 앱은 수정하기 전에 프로젝트 아티팩트를 분석하는 리뷰 우선 루프를 강조하며, 기능을 확장하기 위해 외부 도구 및 편집기와 연결됩니다. 대상 사용자는 명령줄 중심의 워크플로 및 도구 체인에 적합한 에이전트를 찾는 소프트웨어 엔지니어, AI 개발자 및 보안 감사자를 포함합니다.
실제로 어떤 작업에 사용할 수 있습니까?
이 도구는 결합된 코드 리뷰어, 보안 스캐너 및 근본 원인 디버거로 작동하며, 프로젝트 아티팩트를 검사하는 자율 루프를 실행합니다. 저장소 AST를 구문 분석하고 테스트 추적을 검사하여 결함을 감지한 후 수정 사항을 제안하는 정적 및 동적 분석을 수행합니다. 실용적인 출력물은 진단 보고서와 수동 분류를 줄이기 위해 의도된 후보 패치입니다.
진단 및 패치 권장 사항의 신뢰성은 얼마나 됩니까?
저장소 AST 및 테스트 추적을 사용하는 분석은 맹목적인 생성보다 더 많은 맥락 인식 제안을 생성하며, 개발자는 이 방법론이 패치 품질 및 보안을 개선한다고 주장합니다. 출력물은 여전히 고위험 변경을 위해 인간의 검증이 필요합니다. 특히 복잡하거나 안전이 중요한 모듈의 경우 제안된 수정을 커밋 준비된 코드가 아닌 정보에 기반한 제안으로 간주하십시오.
어떤 입력 및 통합이 필요합니까?
에이전트는 모델 컨텍스트 프로토콜을 통해 외부 도구를 로드하고 Zed, VS Code 및 JetBrains와의 편집기 통합을 위해 에이전트 제어 프로토콜을 지원합니다. 지원되는 플랫폼의 데스크탑 터미널에서 실행되며 전용 /mcp-config 명령을 통해 대화형 MCP 구성을 수용합니다. 플러그인 생태계와 BYO-LLM 디자인은 많은 통합이 MCP 호환 플러그인 및 명시적 구성에 의존함을 의미합니다.
터미널 중심의 엔지니어링 워크플로우에서 실용적입니까?
셸 우선 사용을 위해 설계된 이 앱은 단계별 승인이 없이 계획-실행-관찰 루프를 반복하는 자율 실행 모드를 포함합니다. 이 자율성은 일상적인 수정을 빠르게 할 수 있지만 민감한 저장소에서 무분별하게 허용될 경우 운영 위험을 증가시킵니다. 아키텍처는 사용자 선택 공급자에게 프롬프트를 라우팅하며, 이는 개인 정보 선호를 지원합니다. 변경 사항에 대한 제어를 유지하기 위해 기존 리뷰 및 CI 게이트에 에이전트를 통합하십시오.
자동화와 검토를 결합하는 커맨드라인 엔지니어를 위한 실용적인 선택
이 도구는 자동화된 리포지토리 진단과 후보 수정이 필요한 터미널 중심의 엔지니어를 위한 실용적인 옵션으로, 출력이 최종 커밋이 아닌 검토 입력으로 처리되는 경우에 해당합니다. 민감한 코드에서 자율 실행을 제한하고, 에이전트의 발견 사항을 기존 CI 및 코드 검토 워크플로를 통해 실행하며, 병합하기 전에 제안된 수정을 미리 보고 조정하기 위해 편집기 통합을 사용하십시오.